
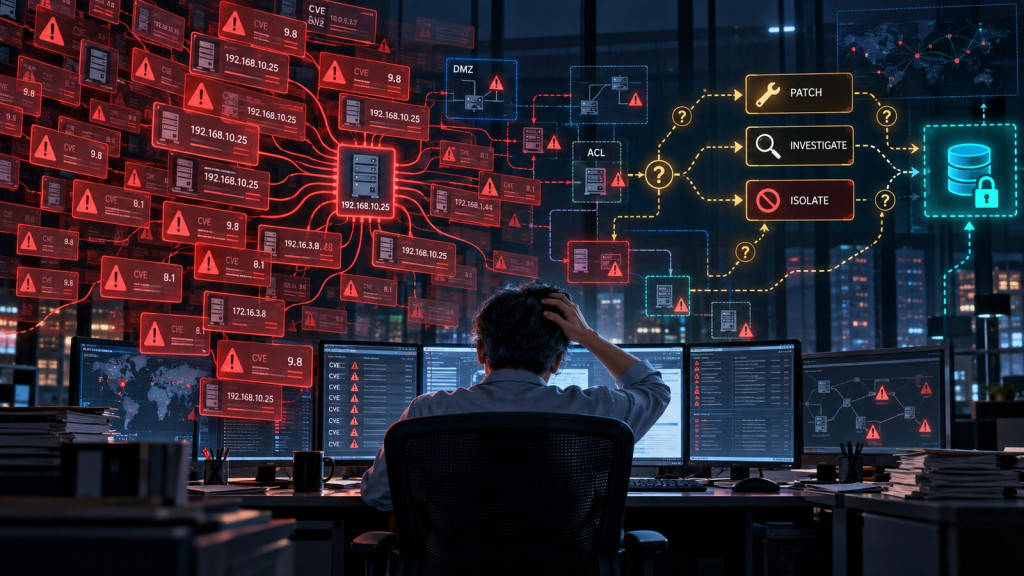
弱掃能列出問題,但真正困難的是:有限資源下,現在到底該先做哪一件事?
先說一個在企業裡並不陌生的場景。
季度弱點掃描結束,工具產出一份很厚的報告。紅色的 Critical 從前面一路排到後面,Finding 成千上萬筆。報告寄給維運團隊,副本給主管;兩週後開會追蹤,得到的答案往往是:「項目太多,不知道該從哪裡開始。」
再過一季,同一批高分項目可能還在,報告則又厚了一點。
如果你也遇過這個場景,這個系列就是寫給你的。
弱點掃描工具很會找問題。它能辨識軟體版本、缺漏修補與部分錯誤設定,再將可對應的項目連結到 CVE,附上 CVSS 或產品自己的風險等級。這些資訊是弱點管理不可缺少的起點。
問題是,掃描器看到的一筆 Finding,還不等於一項可以直接交辦的修補工作。
我在企業環境裡碰到的第一個難題,甚至還不是分數,而是:這些 Finding 到底屬於哪一部設備?
一部設備可能同時有管理 IP、服務 IP、備份網路 IP、Cluster IP,甚至多張網卡。同一個漏洞可能因為多個 IP 都被掃描,而在報告裡出現好幾次。掃描器看到的是不同目標;維運人員面對的卻是同一部設備、同一個修補窗口。
所以,三筆 Finding 不一定代表三個風險,也不一定需要建立三張工單。在談修補優先序以前,我們得先知道它們是不是同一件事。
CVSS 描述的是漏洞的技術特性與嚴重程度。即使加入 Threat 與 Environmental Metrics,它仍然只是組織進行風險判斷的一項輸入,不會自動知道企業環境裡的全部情況。
同一個 CVE 出現在兩部主機上,實際風險可能完全不同。
一部位於 DMZ,服務對 Internet 開放;另一部位於 Internal Zone,只允許特定來源透過正向列表 ACL 存取。某些設備已經回收不再使用的帳號、關閉無用的 Port 與 Service,也可能有 WAF、EDR 或網路隔離等控制。
如果弱掃系統沒有取得這些資料,它只能看到「這裡有一個高分漏洞」,卻無法回答攻擊者是否真的能碰到它。
換句話說,我們真正要補上的,不是弱掃工具的掃描能力,而是從漏洞清單走向修補決策所需要的企業情境。
另一個常見難題是版本判斷。
許多漏洞只會影響特定子版本、Build、Package Release、模組或設定。有時服務 Banner 看起來是舊版本,實際套件卻已經套用廠商的 Backport Patch;有時掃描器只能辨認大版本,無法確認漏洞成立所需的精確條件。
這時答案不應該只有「有漏洞」或「沒漏洞」,而應該誠實地區分:已確認、很可能、資料不足,以及不適用。資料不足的項目需要人工確認,不能因為工具看不出來,就自動變成零風險;也不能因為版本字串相似,就直接要求停機修補。
即使漏洞確實存在,攻擊者要成功利用,可能還必須先位於特定網段、取得某種帳號、控制前一部主機、通過下一段 ACL,或取得足以橫向移動的權限。
其中任何一項前置條件不成立,這條攻擊路線就可能走不通。相反地,一個 CVSS 沒有排在最前面的漏洞,如果正好位於對外入口,而且能接上通往重要資產的後續路徑,它的修補優先度就可能比 9.8 分的隔離主機更高。
弱掃報告通常呈現一個個獨立的「點」,但企業真正需要判斷的是:這些點能不能串成一條攻擊路徑,以及路徑最後會走到哪裡。
因此,CVE2Action 不會把原始 Finding 直接丟進一條看起來很精密的公式。每筆資料必須先回答:
完成這些判斷後,才有資格回答第五個問題:現在應該先修哪一個?
這個系列不打算教大家把弱掃報告做得更漂亮、更厚。我會逐步建立一個可重現的 MVP,讓弱掃結果從 CVE 清單進化成可以說明理由的修補決策。
這 30 天將分成五個階段:
最後希望得到的,不是另一份更厚的報告,而是一份人看得懂、能排序、能交辦、能追蹤,也說得出理由的修補決策清單。
如果你是基礎架構、系統或網路維運、SRE、資安技術、資安治理或稽核人員,每天面對弱掃報告,卻總覺得真正的決策仍得靠人重新整理一次,那這 30 天應該會對你有用。
我長期在企業基礎架構與維運現場工作。這個系列與其說是展示一條完美公式,不如說是把多年來反覆遇到、一直缺乏完整解法的決策問題,逐一拆開、實作,再接受驗證。
所有公開案例與資料都會使用完全虛構的環境,不包含任何真實企業資訊。
明天,我們會把兩筆真實 CVE 的公開資料放進同一個完全虛構的企業環境:一筆 CVSS 9.8,卻位於隔離測試區;另一筆只有 8.1,卻已有實際利用紀錄,而且落在具有管理權限的攻擊路徑上。如果停機窗口只夠處理一個,你會選哪一個?
Day 2 預定採用 CVE-2022-26134 與 CVE-2020-6820。漏洞資料取自公開來源;資產、網路、帳號、控制及攻擊路徑均為虛構。


 iThome鐵人賽
 看影片追技術